Vous n'avez pas de RSSI. Vos clients, votre assureur et le régulateur font comme si vous en aviez un.

Je suis le RSSI à temps partagé des entreprises de 100 à 1000 personnes. Trois jours par mois, un seul interlocuteur, en français comme en anglais. Vous reprenez la main sur votre sécurité sans monter une équipe interne.

Réserver un diagnostic de 30 minutes
Gratuit, sans engagement, et je vous dirai franchement si je peux vous aider.
Ou envoyez-moi un message si vous préférez.
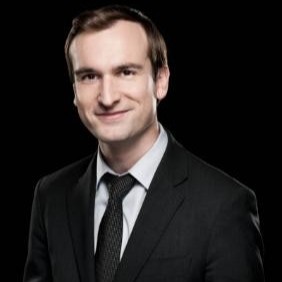
Fabien Soulis
c'est moi 👋
ça vous parle ?

Ce que je retrouve dans presque toutes les entreprises que je rencontre

Aucun de ces points n'est un problème technique.
Ce sont des problèmes de chiffre d'affaires, de contrat et de responsabilité, déguisés en problèmes techniques.

pourquoi ça arrive

Ce n'est pas un manque d'outils. C'est un siège vide.

Votre équipe informatique et votre prestataire exécutent, et ils le font bien. Mais personne n'a la charge de la question « qu'est-ce qu'on protège, dans quel ordre, et qui décide ? » Un RSSI à plein temps coûte 120 000 à 160 000 euros chargés, ne court pas les rues, et à votre taille tournerait en rond la moitié du mois.

Résultat : chaque questionnaire tourne à l'urgence, chaque renouvellement tourne au pari, et chaque nouvelle norme ou loi dont vos clients parlent est un mot de plus qui fait peur, au lieu d'un plan de plus.

Ce siège a besoin de quelqu'un qui sache ce qu'il fait, trois jours par mois, tous les mois.

Mon offre

RSSI à temps partagé · 3 jours par mois · 4 000 €/mois · engagement de 6 mois

Tout ce qui suit est inclus.

  • Un état des lieux en 30 jours : ce qui est en place, ce qui manque, ce qui vous expose vraiment. Une page pour votre comité de direction, pas un pavé de 80 pages.
  • Une feuille de route à 6 mois, priorisée par le risque business et alignée sur les normes que vos clients et votre marché demandent réellement.
  • Un cap pour votre prestataire informatique : trois priorités à la fois, pas trente. Je parle leur langue, vous n'avez plus à faire l'interprète.
  • Les questionnaires clients et assureurs traités sous 48 heures : vous transférez, je réponds, vous signez.
  • Un numéro à appeler le jour où ça part en vrille, et un plan écrit pour ce jour-là, préparé avant qu'il n'arrive.
  • Un point mensuel de 45 minutes avec le dirigeant, en langage clair, avec trois chiffres et une décision à prendre.
ISO 27001 SOC 2 RGPD Les réglementations de votre secteur Les exigences des assureurs cyber

Si votre situation n'entre pas dans ce format, je vous le dirai en 30 minutes et je vous orienterai vers quelqu'un de mieux placé.

résultats concrets

Au bout de six mois, voici ce que vous avez

Un dossier que vous pouvez envoyer à n'importe qui

Un dossier sécurité que vous envoyez à un client, un auditeur ou un assureur sans avoir de sueurs froides.

Une réponse claire sur les règles

Quelles lois et quelles normes vous concernent, lesquelles ne vous concernent pas, et où vous en êtes sur chacune.

Un prestataire sur les bons sujets

Il travaille sur ce qui compte, dans le bon ordre, et vous recevez une facture informatique que vous comprenez.

Un dirigeant qui a la réponse

Vous pouvez dire, en une phrase, ce qui se passe si vos systèmes sont chiffrés demain.

pourquoi moi

Pourquoi moi, et pas un cabinet de conseil

Quinze ans de sécurité informatique en entreprise, dans la finance, la distribution et l'industrie, dont sept ans comme architecte sécurité sur des projets stratégiques mondiaux. J'applique la méthode qu'utilisent les RSSI qui réussissent, et que j'ai enseignée à Paris 1 Panthéon-Sorbonne. Je construis les outils dont vous avez besoin pour piloter votre sécurité comme les auditeurs le demandent. Je sais à quoi ressemble la sécurité bien faite dans un grand groupe, et je sais la ramener à la taille de votre entreprise sans en faire une caricature.

Je prends 3 entreprises à la fois, pas plus.
Au-delà, on n'est plus qu'un consultant de plus qui envoie des slides.

où cette méthode est utilisée

J'ai formé des collaborateurs de ces organisations à piloter la sécurité d'une entreprise.

Vinci
BNP Paribas
Thales Group
KPMG
PwC
Siemens
Airbus
Saint-Gobain
Bouygues
EDF
Accenture
Vinci
BNP Paribas
Thales Group
KPMG
PwC
Siemens
Airbus
Saint-Gobain
Bouygues
EDF
Accenture
ce que vous vous dites sans doute

Quatre objections légitimes

« Nous avons déjà un prestataire informatique. »

Tant mieux. Il reste, et je lui donne un cap. Il n'en travaillera que mieux.

« On ne sait pas quelles réglementations nous concernent. »

C'est la première chose qu'on tranche. Et quelle que soit la loi, vos clients et votre assureur posent déjà les mêmes questions.

« 4 000 € par mois, c'est un salaire de cadre. »

C'est le prix de trois jours d'un profil que vous n'arriverez pas à recruter. Sans charges, sans période d'essai, et avec la porte de sortie au bout de six mois.

« Et si on n'a besoin de vous que pour un questionnaire ? »

Alors on ne signe pas. Le diagnostic est gratuit, je vous dis quoi faire, et vous le faites vous-même ou avec quelqu'un d'autre.

une autre façon de travailler ensemble

Vos équipes sont peut-être prêtes à porter le sujet elles-mêmes.

Certaines entreprises n'ont besoin de personne pour piloter leur sécurité. Les gens sont déjà là, et avec la bonne méthode ils peuvent s'en charger eux-mêmes.

C'est une autre offre : quatre semaines, sur vos projets réels, avec vos consultants ou vos collaborateurs. Ils apprennent à piloter le risque comme la réglementation et les auditeurs le demandent.

Voir le programme de formation
Fabien Soulis
parlons-en 👋

30 minutes pour savoir où vous en êtes

Vous me racontez comment les décisions de sécurité se prennent vraiment chez vous, ce que vos clients réclament, ce qui vous empêche de dormir. À la fin de l'appel, je vous dis si je peux vous aider, comment, et si ce n'est pas moi, vers qui vous tourner.

Réserver un diagnostic de 30 minutes
Ou envoyez-moi un message si vous préférez.
Fabien
Fabien Soulis · Security Architect · LinkedIn